検索
SSEとは? セキュリティ サービス エッジ(SSE)
セキュリティ サービス エッジ(SSE)
セキュリティ サービス エッジ(SSE)は、Gartner社が2021 Roadmap for SASE Convergence レポートで紹介した新たなサイバーセキュリティのコンセプトです。Gartner社によると、SSEは統合されたクラウド中心のセキュリティ機能を集めたものであり、Webサイト、Software-as-a-Service (SaaS)アプリケーション、プライベート アプリケーションへの安全なアクセスを促進します。具体的に、SSE関連のセキュリティ機能には以下が含まれます。
- ゼロ トラスト ネットワーク アクセス (ZTNA)
- クラウド セキュアWebゲートウェイ (SWG)
- クラウド アクセス セキュリティ ブローカー (CASB)
- サービスとしてのファイアウォール (FWaaS)
SSEが重要な理由
包括的なSSEソリューションによって、組織はセキュリティ テクノロジの完全なセットを利用できます。このテクノロジを使用してアプリケーションやデータ、ツールなどの会社のリソースへの安全なリモート アクセスを従業員、信頼できるパートナー、請負業者に提供し、ユーザーがネットワークにアクセスした後の挙動を監視・追跡する必要があります。ハイブリッド ワーカーの拡大とともに、リモート ユーザーおよびモバイル ユーザーを保護し、さらにこうしたユーザーのアクセスするデータおよびアプリを保護する必要があります。
SASEとSSEの違い
SSEは包括的なSASE (「サシー」と発音)戦略のセキュリティ サービス要素を提供します。特に、アクセス制御、脅威防御、データ セキュリティ、セキュリティ モニタリング、許容可能な使用制御機能を単一のクラウド提供型ソリューションで利用できます。SSEはSD-WANとの組合せによって包括的なSASEプラットフォームを形成し、統合されたネットワーク制御、およびエンドポイントベースの制御によって強化されるアプリケーションAPIをモニタリングおよびポリシー適用に提供します。
SASE は、Gartner社が2019年に作り出したサイバーセキュリティの新たなコンセプトです。ソフトウェア定義型広域ネットワーク(SD-WAN)と、CASBやFWaaS、ZTNAといったネットワーク セキュリティ サービスを単一のクラウド提供型サービスモデルに融合したものです。
Gartner社は次のように述べています。「SASEの機能は、エンティティ、リアルタイムのコンテキスト、エンタープライズ セキュリティ/コンプライアンス ポリシー、およびセッション全体でのリスク/信頼の継続的な評価に基づくサービスとして提供されます。エンティティのIDは、人、グループ(支社)、デバイス、アプリケーション、サービス、IoTシステム、エッジ コンピューティングの場所に関連付けることができます」
SASE アーキテクチャの提供する共通の枠組みにより、組織は管理を簡素化し、一貫した可視性を獲得し、ユーザー、デバイス、アプリケーション、データの保護を場所に関係なく最大化することができます。
SSEのコア機能
SSEソリューションには、以下の4つの基礎的なセキュリティ機能が必要です。
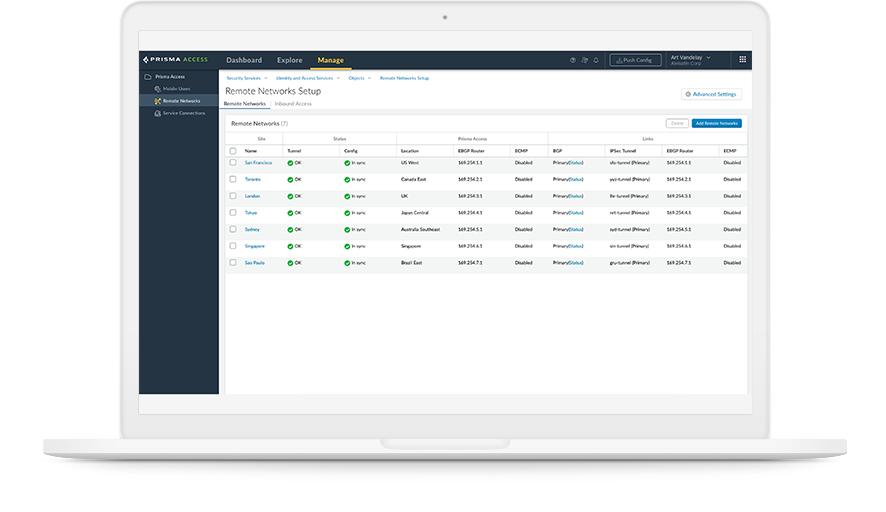
ゼロ トラスト ネットワーク アクセス(ZTNA)
ゼロ トラスト ネットワーク アクセス(ZTNA)は、定義されたアクセス制御ポリシーに基づいてアプリケーションやサービスにセキュアなリモート アクセスを提供するテクノロジの一種です。LANへの完全なアクセス権を付与するVPN (仮想プライベート ネットワーク)とは異なり、ZTNAソリューションは拒否することをデフォルトとして、ユーザーが明示的に付与されたサービスへのアクセス権だけを提供します。
包括的なSSE戦略を構成する完全な機能セットに目を向けると、ZTNAは検査と適用の冗長レイヤーを提供する、多層でリモートアクセスのセキュリティ アプローチを実現します。具体的には以下のものになります。
- 一元化された可視性と制御: 誰がデータにアクセスしているか、どこにデータが保存されているか、および機密度がわかります。可能な場合、ネットワーク トラフィックを記録します。
- IDベース認証: ZTNAテクノロジが、全面的にカスタマイズ可能な認証方法に基づいて正確な最小権限アクセスをユーザーに提供します。アクセス権が付与された後でも、悪意のあるアクティビティがないか、認証情報の盗難、マルウェア、データ損失の徴候がないか、ネットワーク セキュリティの専門家がユーザーの行動を監視できます。
- 一貫したセキュリティ ポリシー: データの存在する場所に関係なく、すべての会社所有アプリケーションおよびサードパーティ アプリケーションにセキュリティ ポリシーを適用します。
- きめ細かいロールベースのアクセス: 仕事で絶対に必要なデータへのアクセス権だけをユーザーに付与します。接続に使用するデバイスのタイプおよび場所に基づいてアクセスを制限します。
- 接続後の脅威モニタリング: 組織のネットワークに攻撃者が依然としてアクセスできる場合、ZTNAの機能はまだ動作しており、ネットワーク アクティビティに基づいて攻撃者を検出できます。
セキュアWebゲートウェイ(SWG)
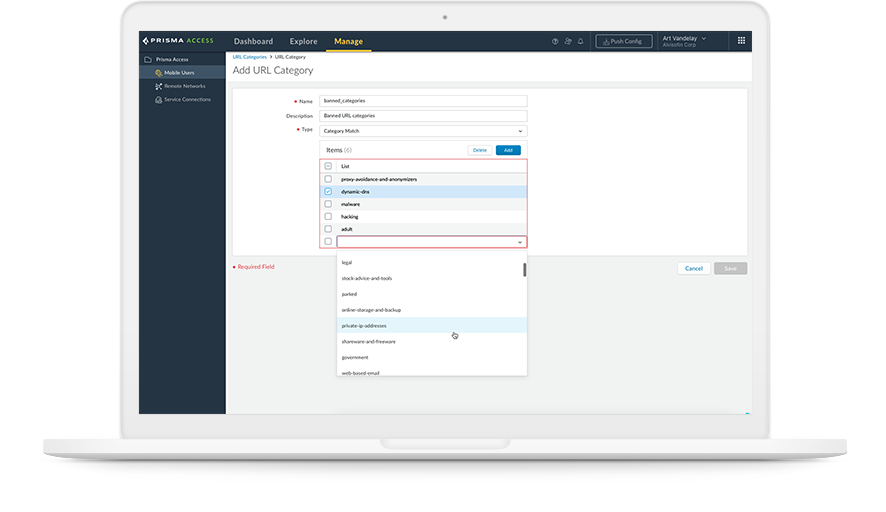
会社の許容可能な使用ポリシーの適用と実施に加え、セキュアWebゲートウェイ(SWG)がWebベースの脅威からユーザーを保護します。Webサイトに直接接続する代わりに、ユーザーはSWGにアクセスします。SWGは目的のWebサイトにユーザーを接続し、URLフィルタリング、Web可視性、悪意のあるコンテンツの検査、Webアクセスの制御などのセキュリティ対策を実行します。
SWGは包括的なSSE戦略の重要な部分です。ビジネスVPNから切断されているユーザーに安全なインターネット アクセスを提供します。また、組織において以下のことが可能になります。
- 許容可能な使用ポリシーに基づき、不適切なWebサイトやコンテンツへのアクセスをブロック
- セキュリティ ポリシーを適用してインターネットへのアクセスを安全なものにする
- 不正な転送からデータを保護できるようサポート
クラウド アクセス セキュリティ ブローカー(CASB)
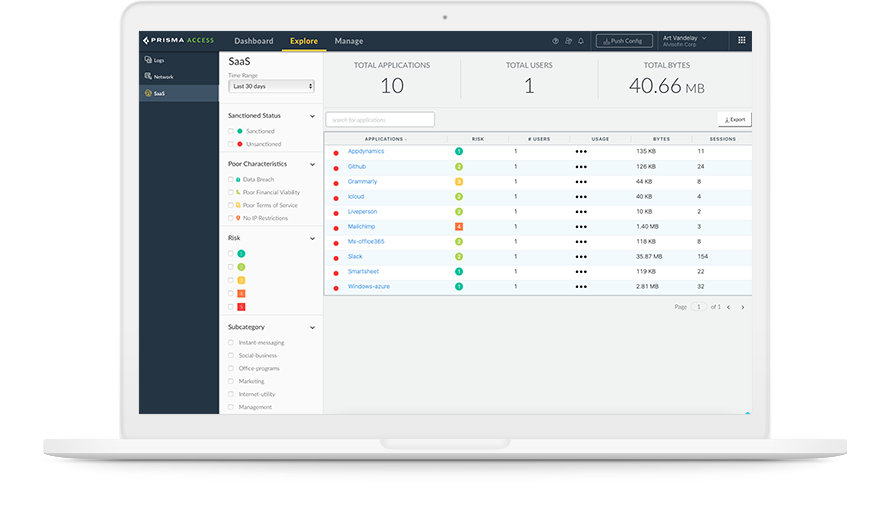
CASBs は、組織のデータが複数のSaaS (Software-as-a-Service)アプリケーションにわたって利用されている場所、SaaSがクラウド環境やオンプレミスのデータセンターにまたがって実行されている時間またはモバイル ワーカーによってアクセスされている時間を発見できるよう、組織を支援します。また、組織のセキュリティ、ガバナンス、コンプライアンス ポリシーを実施し、正規のユーザーがクラウドのリソースにアクセスして消費できるようにします。それと同時に、複数の場所にまたがるデータを組織が効果的かつ一貫性のある方法で保護できるようにします。利用可能なCASBには、従来のCASBと統合型CASBの2種類があります。
効果的なSSE戦略では統合型CASBを使用して、組織がSaaSの急激な普及に対応できるよう支援します。統合型CASBはインライン セキュリティ メカニズムを使用して、既存のSaaSアプリケーションおよび数千もの新しいSaaSアプリケーションの使用に伴うすべてのSaaSリスクを自動的に発見し、制御します。また、APIベースのセキュリティ メカニズムも搭載しており、機密データ、マルウェア、ポリシー違反がないかSaaSアプリケーションをスキャンすると同時に、サードパーティ製のツールに依存することなくリアルタイムでコンプライアンスを維持し、脅威を阻止します。
サービスとしてのファイアウォール(FWaaS)
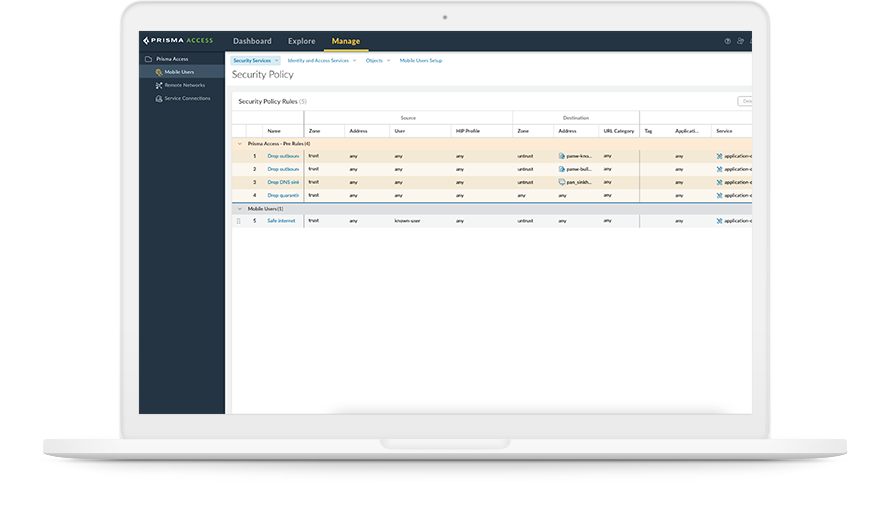
FWaaSは、会社のクラウド インフラストラクチャの一部としてファイアウォールを提供して、クラウドベースのデータおよびアプリケーションを保護できます。
SSE戦略ではFWaaSの機能を使用して、複数のソース(オンサイトのデータセンター、支社、モバイル ユーザー、クラウド インフラストラクチャ)からのトラフィックを組織が集約できるようにします。物理的なアプライアンスを導入せずに完全なネットワーク可視性と制御を提供しながら、すべての場所およびユーザーにわたって一貫性のあるアプリケーションおよびセキュリティ ポリシーの適用ももたらします。
SSEのユースケースと利点
セキュア アクセス
SSEではSWGを使用することで、ユーザーの場所、ユーザーがアクセスしているデータまたはアプリの種類に関係なく、インターネット アクセス ポリシー制御の実施を支援します。SWGは包括的なSSE戦略の重要な部分です。ビジネスVPNから切断されているユーザーに安全なインターネット アクセスを提供します。また、組織において以下のことが可能になります。
- 許容可能な使用ポリシーに基づき、不適切なWebサイトやコンテンツへのアクセスをブロック
- セキュリティ ポリシーを適用してインターネットへのアクセスを安全なものにする
- 不正な転送からデータを保護できるようサポート
優れたセキュリティ
ユーザーとアプリの保護は、被害を受ける前にCASBを利用してマルウェアの検査、分類、検疫を行うことで実施されます。効果的なSSE戦略では統合型CASBを使用して、組織がSaaSの急激な普及に対応できるよう支援します。
可視性と制御
ZTNA 2.0はユーザーがアクセスしているものに対する可視性と制御を提供するとともに、ネットワークレベル アクセスに対立するものとしてアプリケーションレベル アクセスを適用することによって脆弱性にさらされる可能性を減らします。ZTNA 2.0によって以下のことが実現します。
- 真の最小権限アクセス
- 継続的な信頼性検証
- 継続的なセキュリティ検査
- 全データの保護
- 全アプリの保護
SSEの導入とソリューション
組織は効果的なSSEの設計および導入に2つの方法でアプローチできます。
- 組織は必要なセキュリティ テクノロジ セットそれぞれについて個々のベンダーを評価し、内部またはサードパーティのリソースを使用して各機能を統合SSEソリューション用に組み合わせることができます。
このアプローチによって、組織は各種要件にまたがってお気に入りの機能を利用できると同時に、重要な統合のための投資(導入時点の投資と長期投資の両方)を行う機会も得られます。複数のベンダー関係とその各種SLAの管理に加え、すべての製品およびサービスが統一されたプラットフォームとして引き続き連携するように、このアプローチには十分な管理と監視も必要です。
- 組織は、必要なSSE機能(FWaaS、CASB、SWG、ZTNA)のそれぞれがすでに組み込まれている包括的なセキュリティ プラットフォームを提供するベンダーを評価できます。このアプローチによって、マルチベンダー アプローチに関連する管理および統合上の面倒な問題が直ちに解消されます。また、システムのライフサイクルの全期間を通して、トラブルシューティングとシステム メンテナンスのニーズが簡素化されます。
Prisma Access は先進的なクラウド ネイティブSSEプラットフォームで業界最高の統合型セキュリティを提供。単一の統合プラットフォームでZTNA 2.0と最高のユーザー エクスペリエンスを実現します。


