Palo Alto Networks logo
  • 製品
  • ソリューション
  • サービス
  • 業種
  • パートナー
  • リソース
  • search magnifying glass
  • jp
    • サポート
        • スタート ガイド
        検索

        VM-SERIES ON GOOGLE CLOUD

        ワークロードを脅威から保護し、ビジネスの中断を防止

        VM-Series® on Google® Cloud Platformは、GCP™のネイティブのセキュリティを補完し、ビジネスクリティカルなワークロードを保護するための機能を追加する、仮想化された次世代ファイアウォールです。


        完全な確信を持ってGCPを採用

        パブリック クラウドへの移行が進んでいますが、セキュリティ リスクとそれに関連するビジネス中断のリスクは依然として解消されていません。GCPの組み込みのセキュリティ機能をVM-Seriesファイアウォールで補完し、アプリケーション開発と運用環境のワークロードをパブリック クラウドに安全に拡張します。

        完全な可視性

        • セキュリティを向上させ、コンプライアンスを達成

          セキュリティを向上させ、コンプライアンスを達成

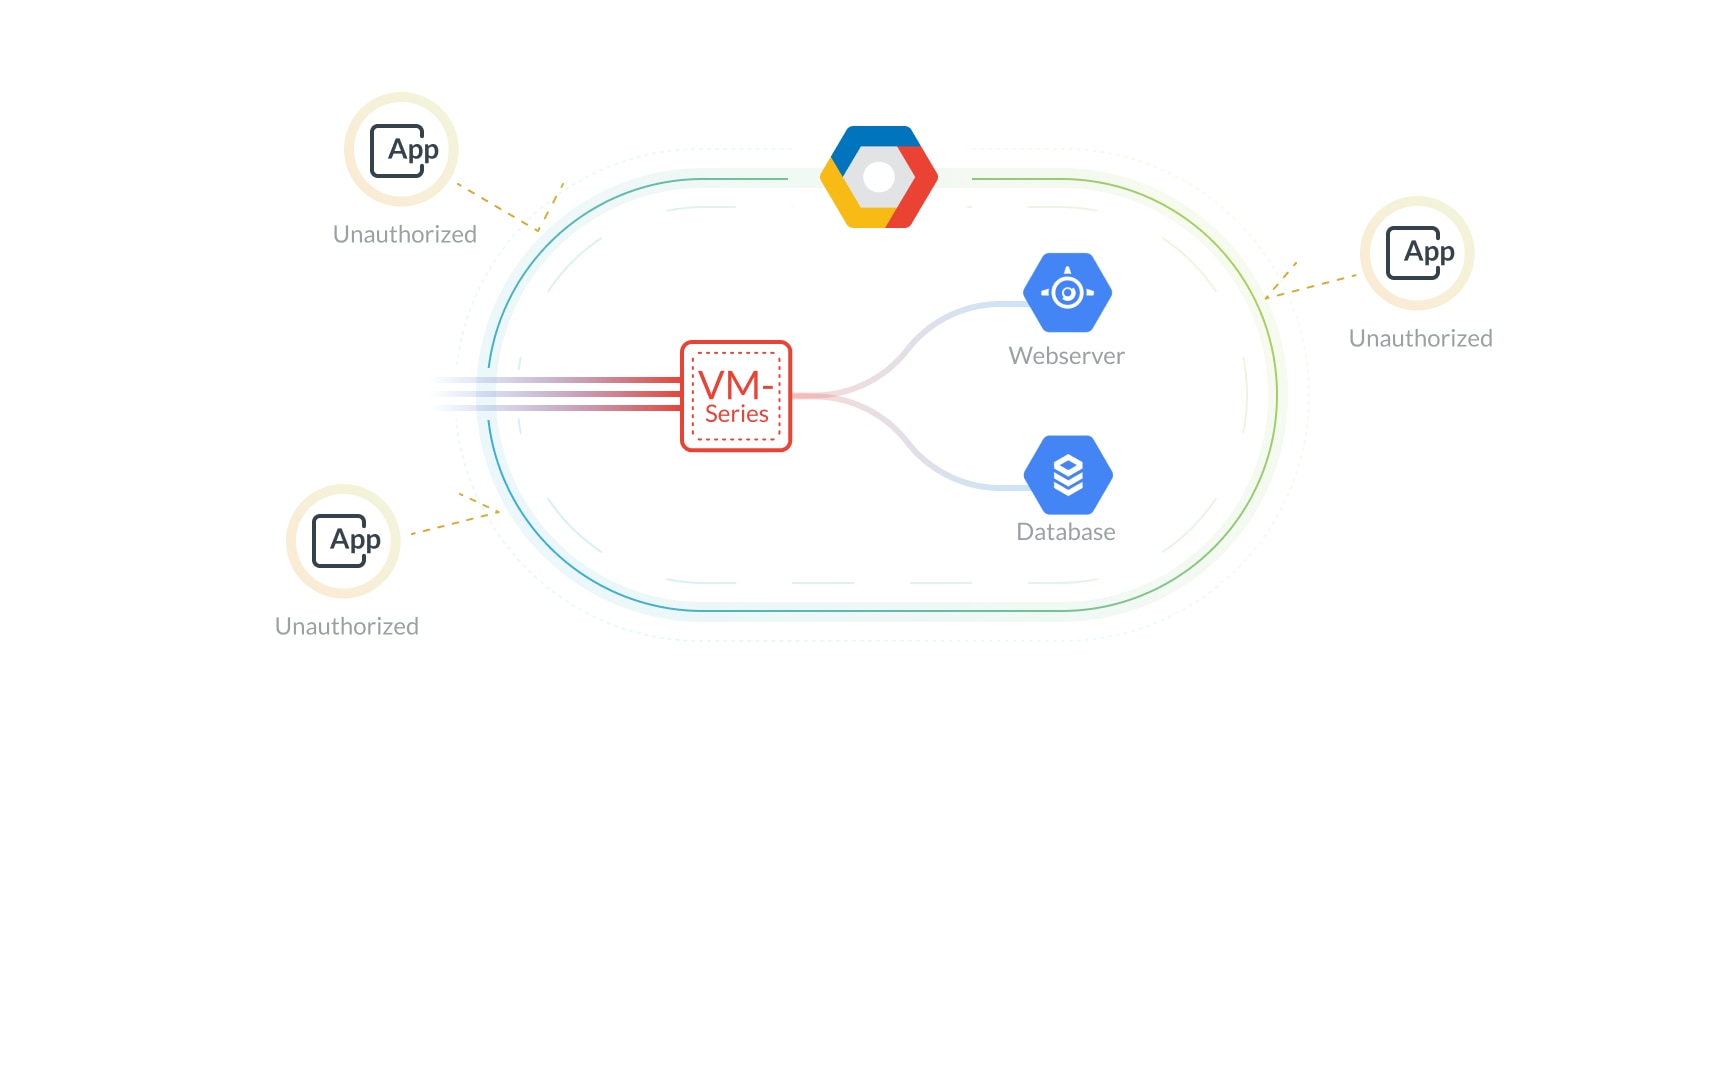
          アプリケーションのホワイトリスト ポリシーは、特定のアプリケーションを許可し、他のすべてのアプリケーションを拒否できる機能です。これを使用して、アプリケーションの使用状況をビジネスのニーズに適合させ、リスクにさらされる部分を減らし、脅威を阻止します。また、アプリケーションのセグメント化を行い、異なるサブネット間やVPC間でアプリケーションが相互に通信できないようにします。これにより、規制コンプライアンスに対応し、脅威の横方向の移動を防止します。

        • GCPの責任共有モデルに準拠

          GCPの責任共有モデルに準拠

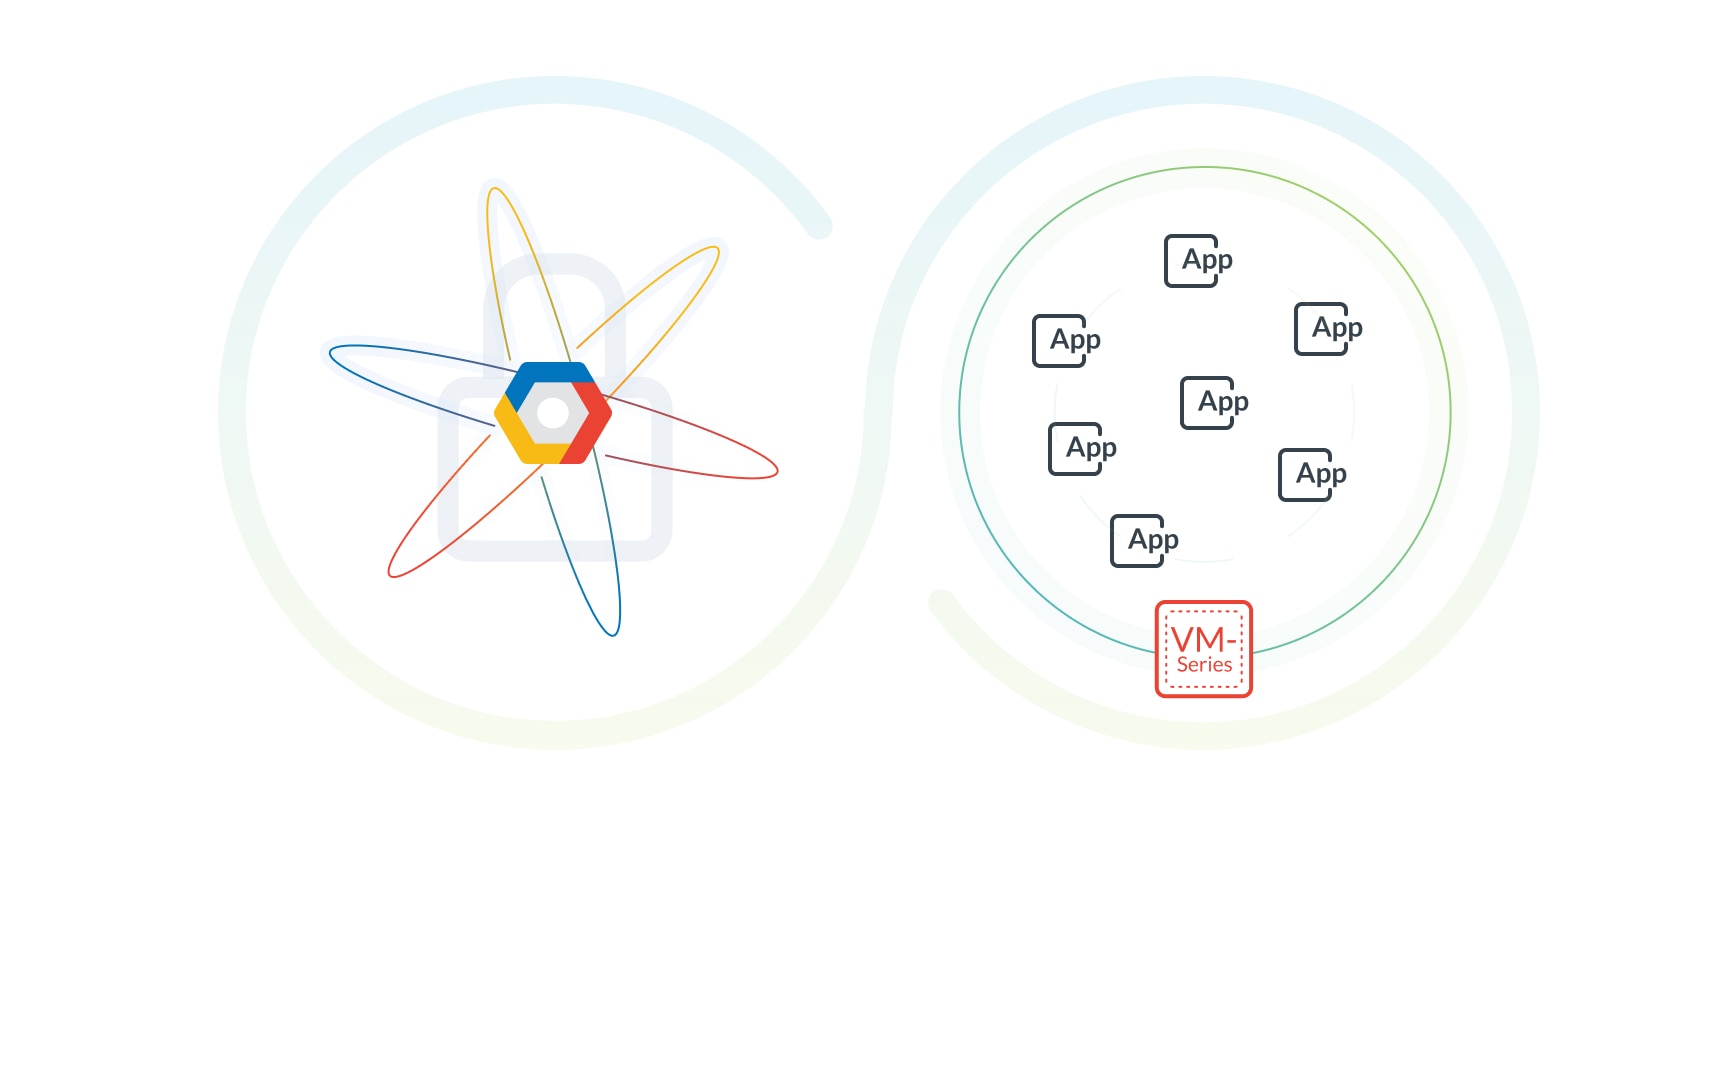
          GCPでは、Googleのサーバーに格納されている情報のセキュリティを維持するため、さまざまなテクノロジとプロセスを使用しています。オペレーティング システムとアプリケーションを保護する責任はお客様にあります。VM-Seriesは、ビジネスクリティカルなアプリケーションの安全な実行を可能にし、許可されたアプリケーション フローの中で脅威に対する保護を提供し、データ漏えいを防止します。

        • GCPネイティブのセキュリティ機能を補完

          GCPネイティブのセキュリティ機能を補完

          テクノロジに詳しいユーザーや、そうしたユーザーによって作成されたアプリケーションは、TCP/80を通じて侵入したり、非標準のポートを利用したりすることによって、SSLを使用したポートベースのセキュリティ制御を簡単に迂回してしまいます。VM-Seriesは、アプリケーション中心で防御ベースのアプローチによってGCPネイティブのセキュリティを補完します。これにより、脅威の範囲を縮小させ、許可されたトラフィック フロー内の脅威を防ぎ、データ漏えいを防止できます。
        Threat Prevention

        ゼロデイ エクスプロイトとマルウェアを防止

        クラウドベースの脅威分析サービスであるWildFire®は、動的解析と静的解析、革新的な機械学習手法、画期的なベアメタル分析環境を独自の方法で組み合わせることによって、最も捕らえがたい脅威でさえ検出および防御できます。

        詳細情報

        データ漏洩を防止

        ファイル転送が可能なアプリケーションを制御し、ファイル転送機能の使用を制限することによって、データ漏洩を防止します。Threat Preventionのポリシーを適用することにより、コマンドアンドコントロール活動を使用したセカンダリ ペイロードの提供、次のステップの攻撃指示、データ漏洩を防止できます。

        詳細情報

        防御の継続的な向上

        すべての脅威に関する詳細ログは、同じ管理インターフェイス内に格納されるだけでなく、攻撃者の先を行くことができるようすべての防御メカニズム間で共有され、コンテキストの提供や保護の継続的な向上のために使用されます。WildFireは脅威の動作を監視し、これは長期間にわたって他の保護機能を向上させるのに役立ちます。

        詳細情報(英語)

        デプロイの自動化

        • 自動化されたデプロイの作成

          自動化されたデプロイの作成

          ブートストラップを利用することにより、VM-Seriesの完全なファイアウォール設定を作成してGCPバケット内に格納しておき、それをオンデマンドでデプロイできます。デプロイの際には、Google Cloudテンプレート、またはTerraform®やAnsible®などのサードパーティ ツールを利用できます。個々のブートストラップの設定には、完全に動作するファイアウォールにポリシー、ライセンス、サブスクリプションを追加したものを利用できます。また、Panorama™ネットワーク セキュリティ管理による自動登録も利用できます。

        • セキュリティ ポリシーの更新の自動化

          セキュリティ ポリシーの更新の自動化

          リソース グループにワークロードを追加またはリソース グループからワークロードを削除した場合に、タグを使用してセキュリティ ポリシーの更新を動的に行うことができます。これにより、潜在的なセキュリティ上のボトルネックが解消されます。サードパーティや外部ソースからの脅威フィードをセキュリティ ポリシーに直接取り込んで、GCPのデプロイ環境の保護に利用できます。セキュリティ侵害を受けたワークロードは処理の流れから自動的に除去され、修復されます。

        • 一貫したポリシーの適用

          一貫したポリシーの適用

          Panoramaを使用すれば、マルチクラウド環境で導入したVM-Seriesを物理セキュリティ アプライアンスとともに管理できるので、ポリシーの一貫性と一体性を確保できます。充実したログ機能とレポート機能の一元化により、仮想化されたアプリケーション、ユーザー、コンテンツを監視できます。

          詳細情報

        ワークロードの需要に応じてセキュリティを拡張

        GCP Load Balancingとの統合によって、ワークロードの需要に応じて管理された方法でVM-Seriesを拡張することが可能なアーキテクチャをデプロイできます。

        詳しい知識を得る


        学ぶ

        お勧め
        Link 行く

        ページ

        PAN-OS 8.1 の新機能

        お勧め
        Link 行く

        Link

        5 Steps to a Hybrid Architecture Webinar(英語)

        お勧め
        Link 行く

        Link

        Tech Brief: Comparing the VM-Series and Security Groups(英語)

        お勧め
        Link 行く

        Link

        Customer case study: Gigamon (Video)

        最新ニュース、イベント情報、脅威アラートを配信

        このフォームを送信することにより、個人情報がパロアルトネットワークスのプライバシーポリシーおよび利用規約に従って処理されることを理解します。

        製品とサービス
        • AI利用ネットワーク セキュリティ プラットフォーム
        • AIのセキュア バイ デザイン
        • Prisma AIRS
        • AI Access Security
        • クラウド提供型セキュリティ サービス
        • Advanced Threat Prevention
        • Advanced URL Filtering
        • Advanced WildFire
        • Advanced DNS Security
        • Enterprise Data Loss Prevention
        • Enterprise IoT Security
        • Medical IoT Security
        • Industrial OT Security
        • SaaS Security
        • 次世代ファイアウォール
        • ハードウェア ファイアウォール
        • ソフトウェア ファイアウォール
        • Strata Cloud Manager
        • SD-WAN for NGFW
        • PAN-OS
        • Panorama
        • セキュア アクセス サービス エッジ
        • Prisma SASE
        • App Acceleration
        • 自律型デジタルエクスペリエンス管理
        • Enterprise DLP
        • Prisma Access
        • Prisma Browser
        • Prisma SD-WAN
        • リモート ブラウザ分離
        • SaaS Security
        • AI駆動型セキュリティ運用プラットフォーム
        • Cloud Security
        • Cortex Cloud
        • Application Security
        • Cloud Posture Security
        • Cloud Runtime Security
        • Prisma Cloud
        • AI駆動型SOC
        • Cortex XSIAM
        • Cortex XDR
        • Cortex XSOAR
        • Cortex Xpanse
        • Unit 42マネージド ディテクション&レスポンス
        • マネージドXSIAM
        • 次世代のアイデンティティ セキュリティ
        • 特権アクセス管理
        • アイデンティティ管理とアクセス管理
        • Endpoint Privilege Manager
        • アイデンティティ ガバナンス
        • 従業員パスワード管理
        • エージェンティック アイデンティティ
        • シークレット管理
        • 統合型シークレット ガバナンス
        • アプリケーションの認証情報配信
        • ベンダーの特権アクセス
        • 脅威インテリジェンス&インシデント レスポンス サービス
        • 予防評価
        • インシデント レスポンス
        • セキュリティ戦略を変革
        • 脅威インテリジェンスについて
        会社名
        • パロアルトネットワークスについて
        • 採用情報
        • お問合せ
        • 企業責任
        • お客様向け
        • IR
        • 拠点
        • ニュースルーム
        人気のあるリンク
        • ブログ
        • コミュニティ
        • コンテンツライブラリ
        • Cyberpedia
        • イベントセンター
        • 電子メール設定の管理
        • 製品A〜Z
        • 製品認証
        • 脆弱性の報告
        • サイトマップ
        • テクニカル ドキュメント
        • Unit 42
        • 個人情報の販売および共有禁止
        Palo Alto Networks Logo
        • プライバシー
        • トラスト センター
        • 利用規約
        • ドキュメント

        Copyright © 2026 Palo Alto Networks. All Rights Reserved

        • Select your language