検索
推奨コンテンツ


使用例
イノベーションを加速。AI利用アプリケーションを保護。
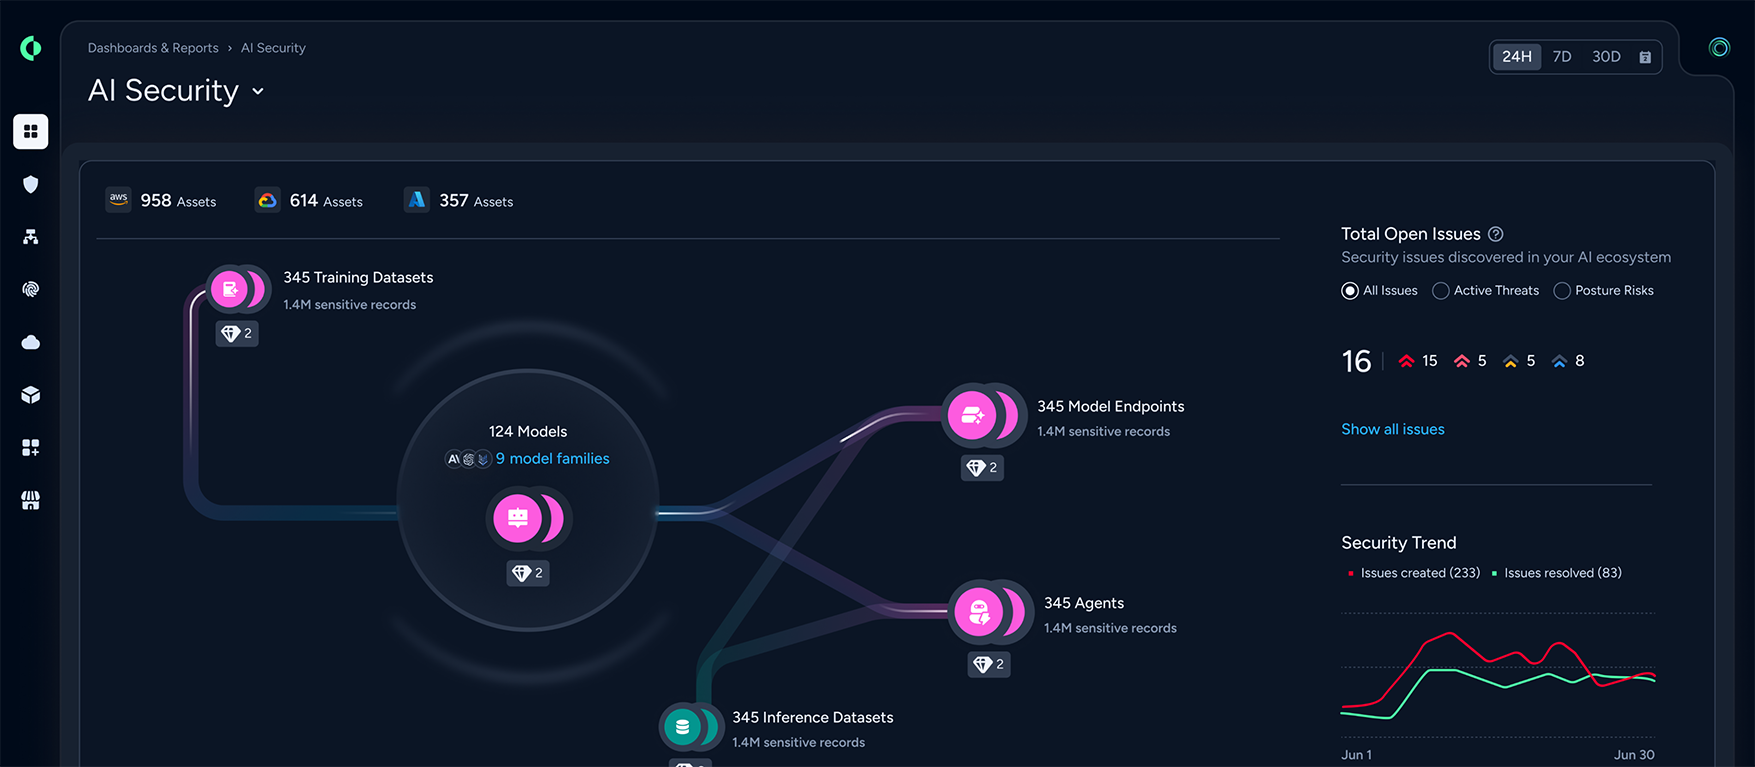
モデルの可視性と制御
モデル、トレーニング データ、攻撃経路を明らかにする
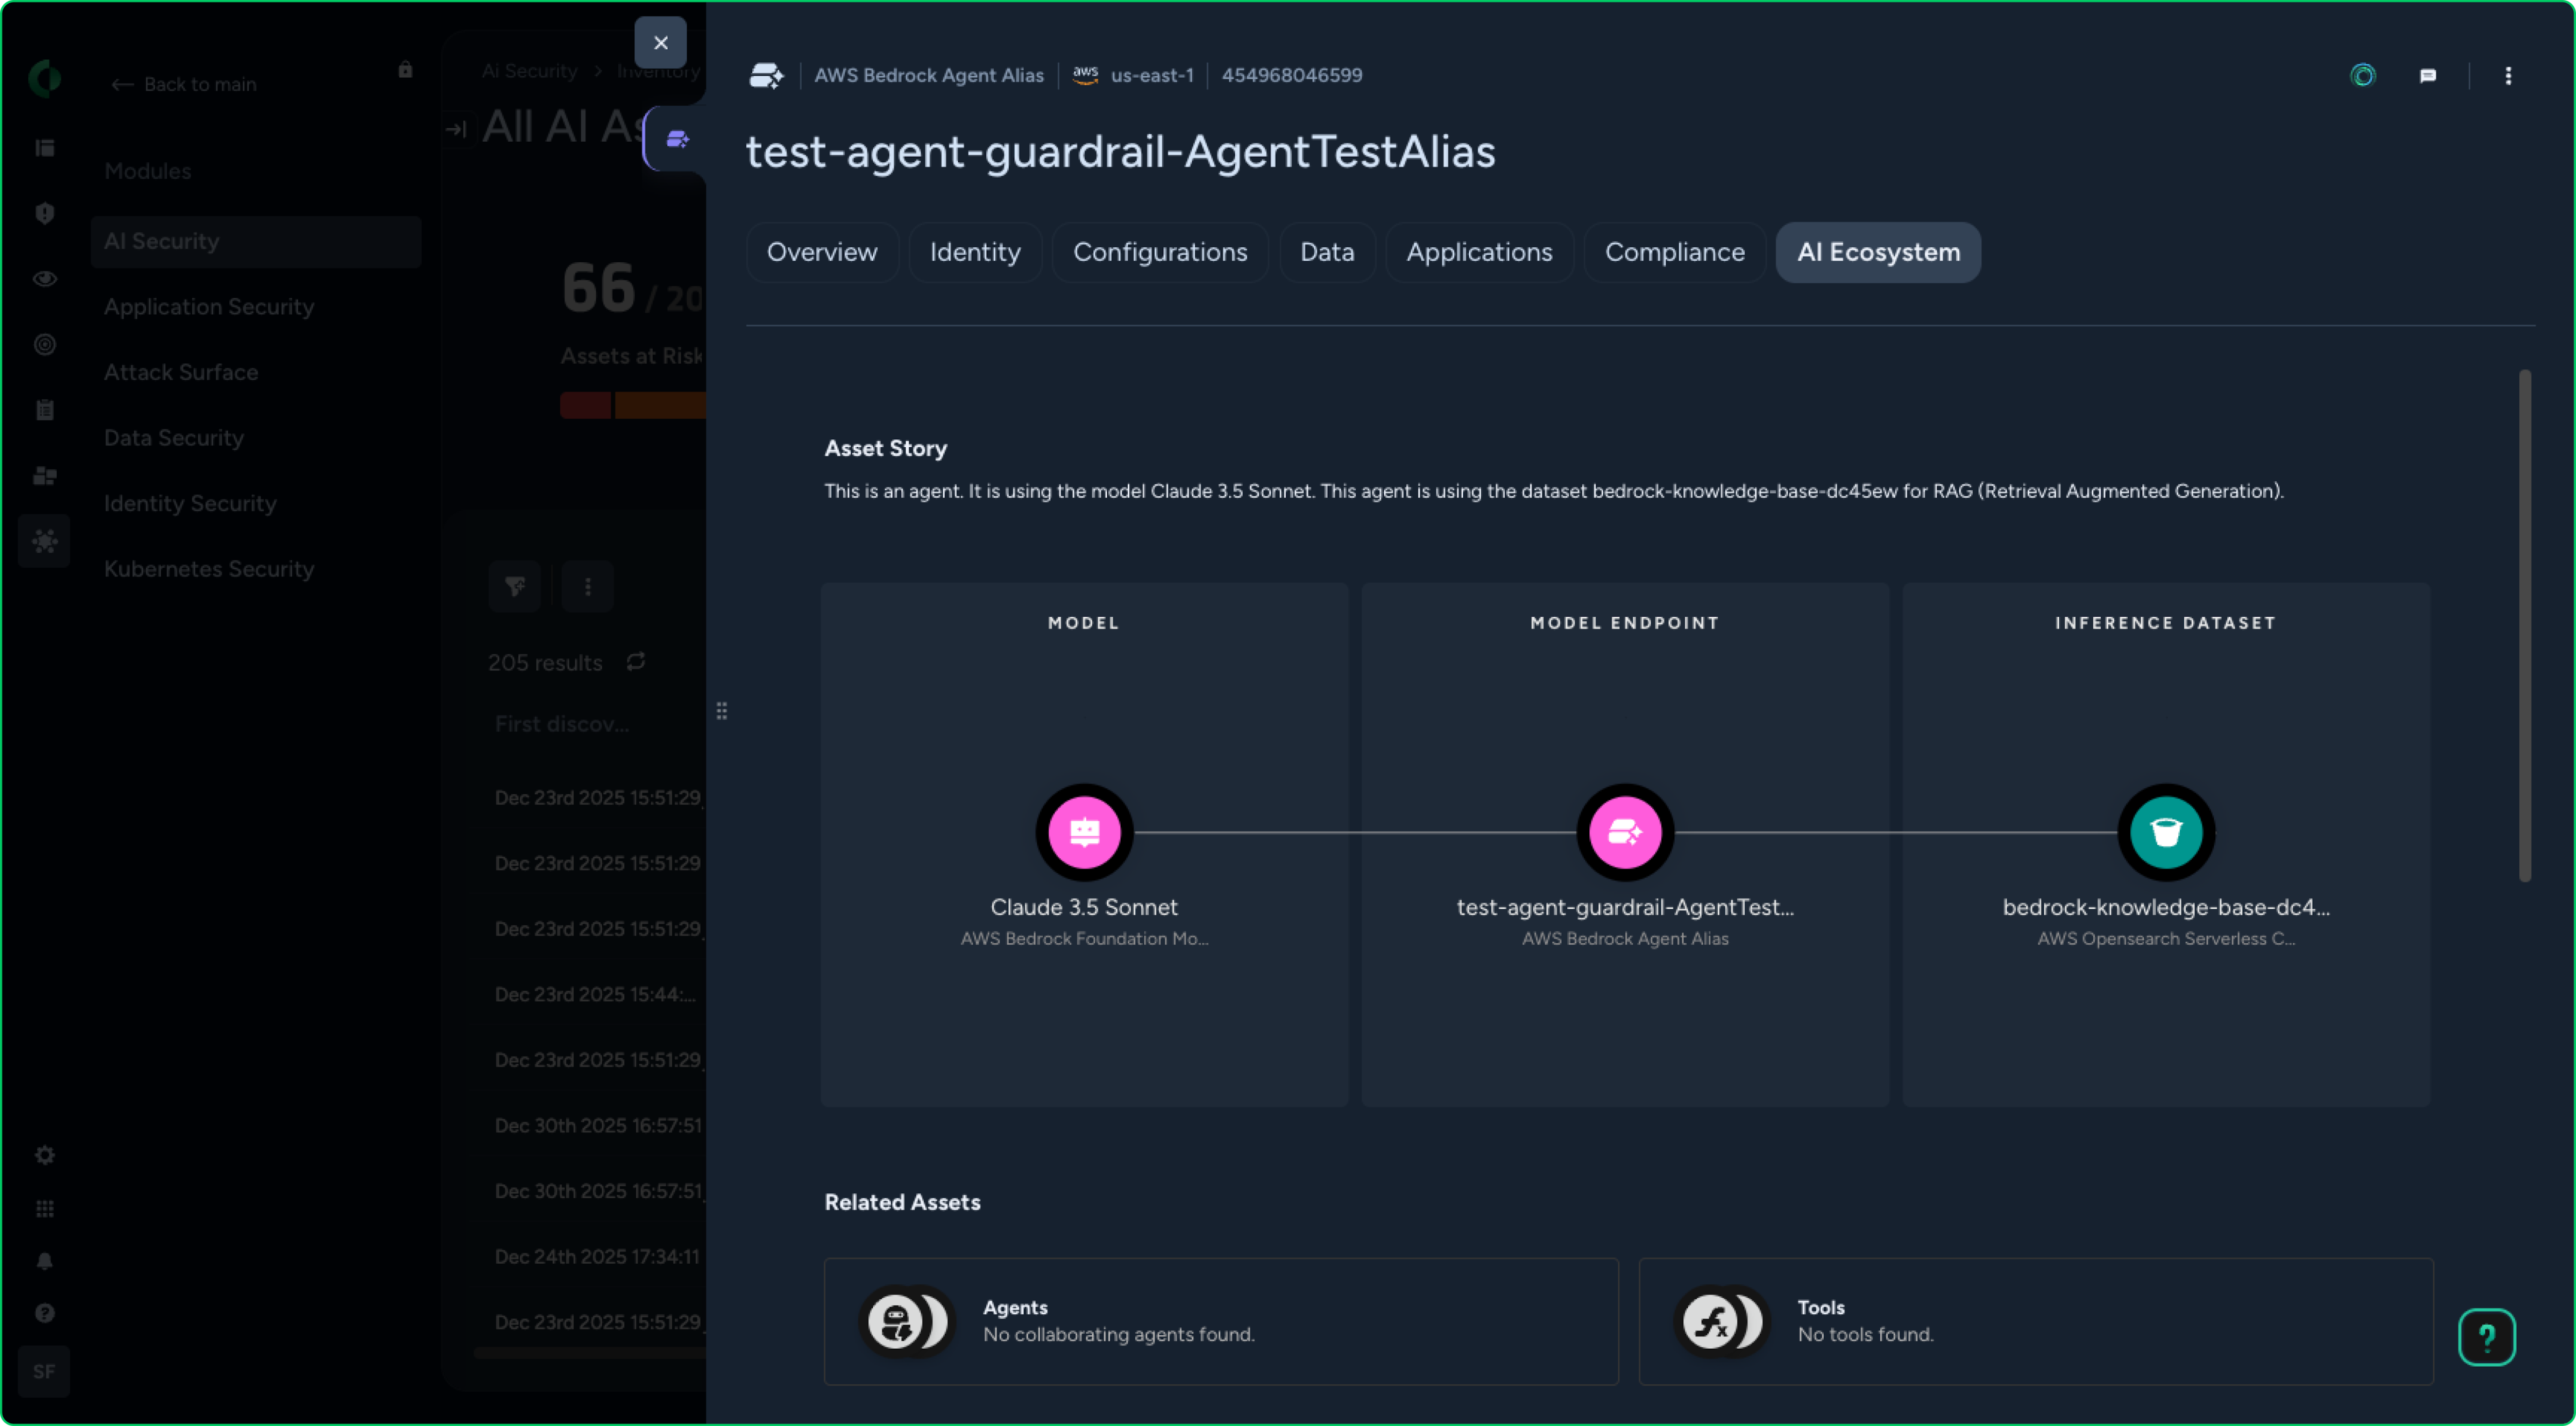
管理されているかいないかを問わず、クラウド環境のすべてのAIモデルを確認できます。エンドポイント、エージェント、トレーニング データのインベントリを取得し、アクティビティ分析を使用して、既知の攻撃経路に基づいてリスクと設定ミスに優先順位を付けます。
AI特有のリスク分析
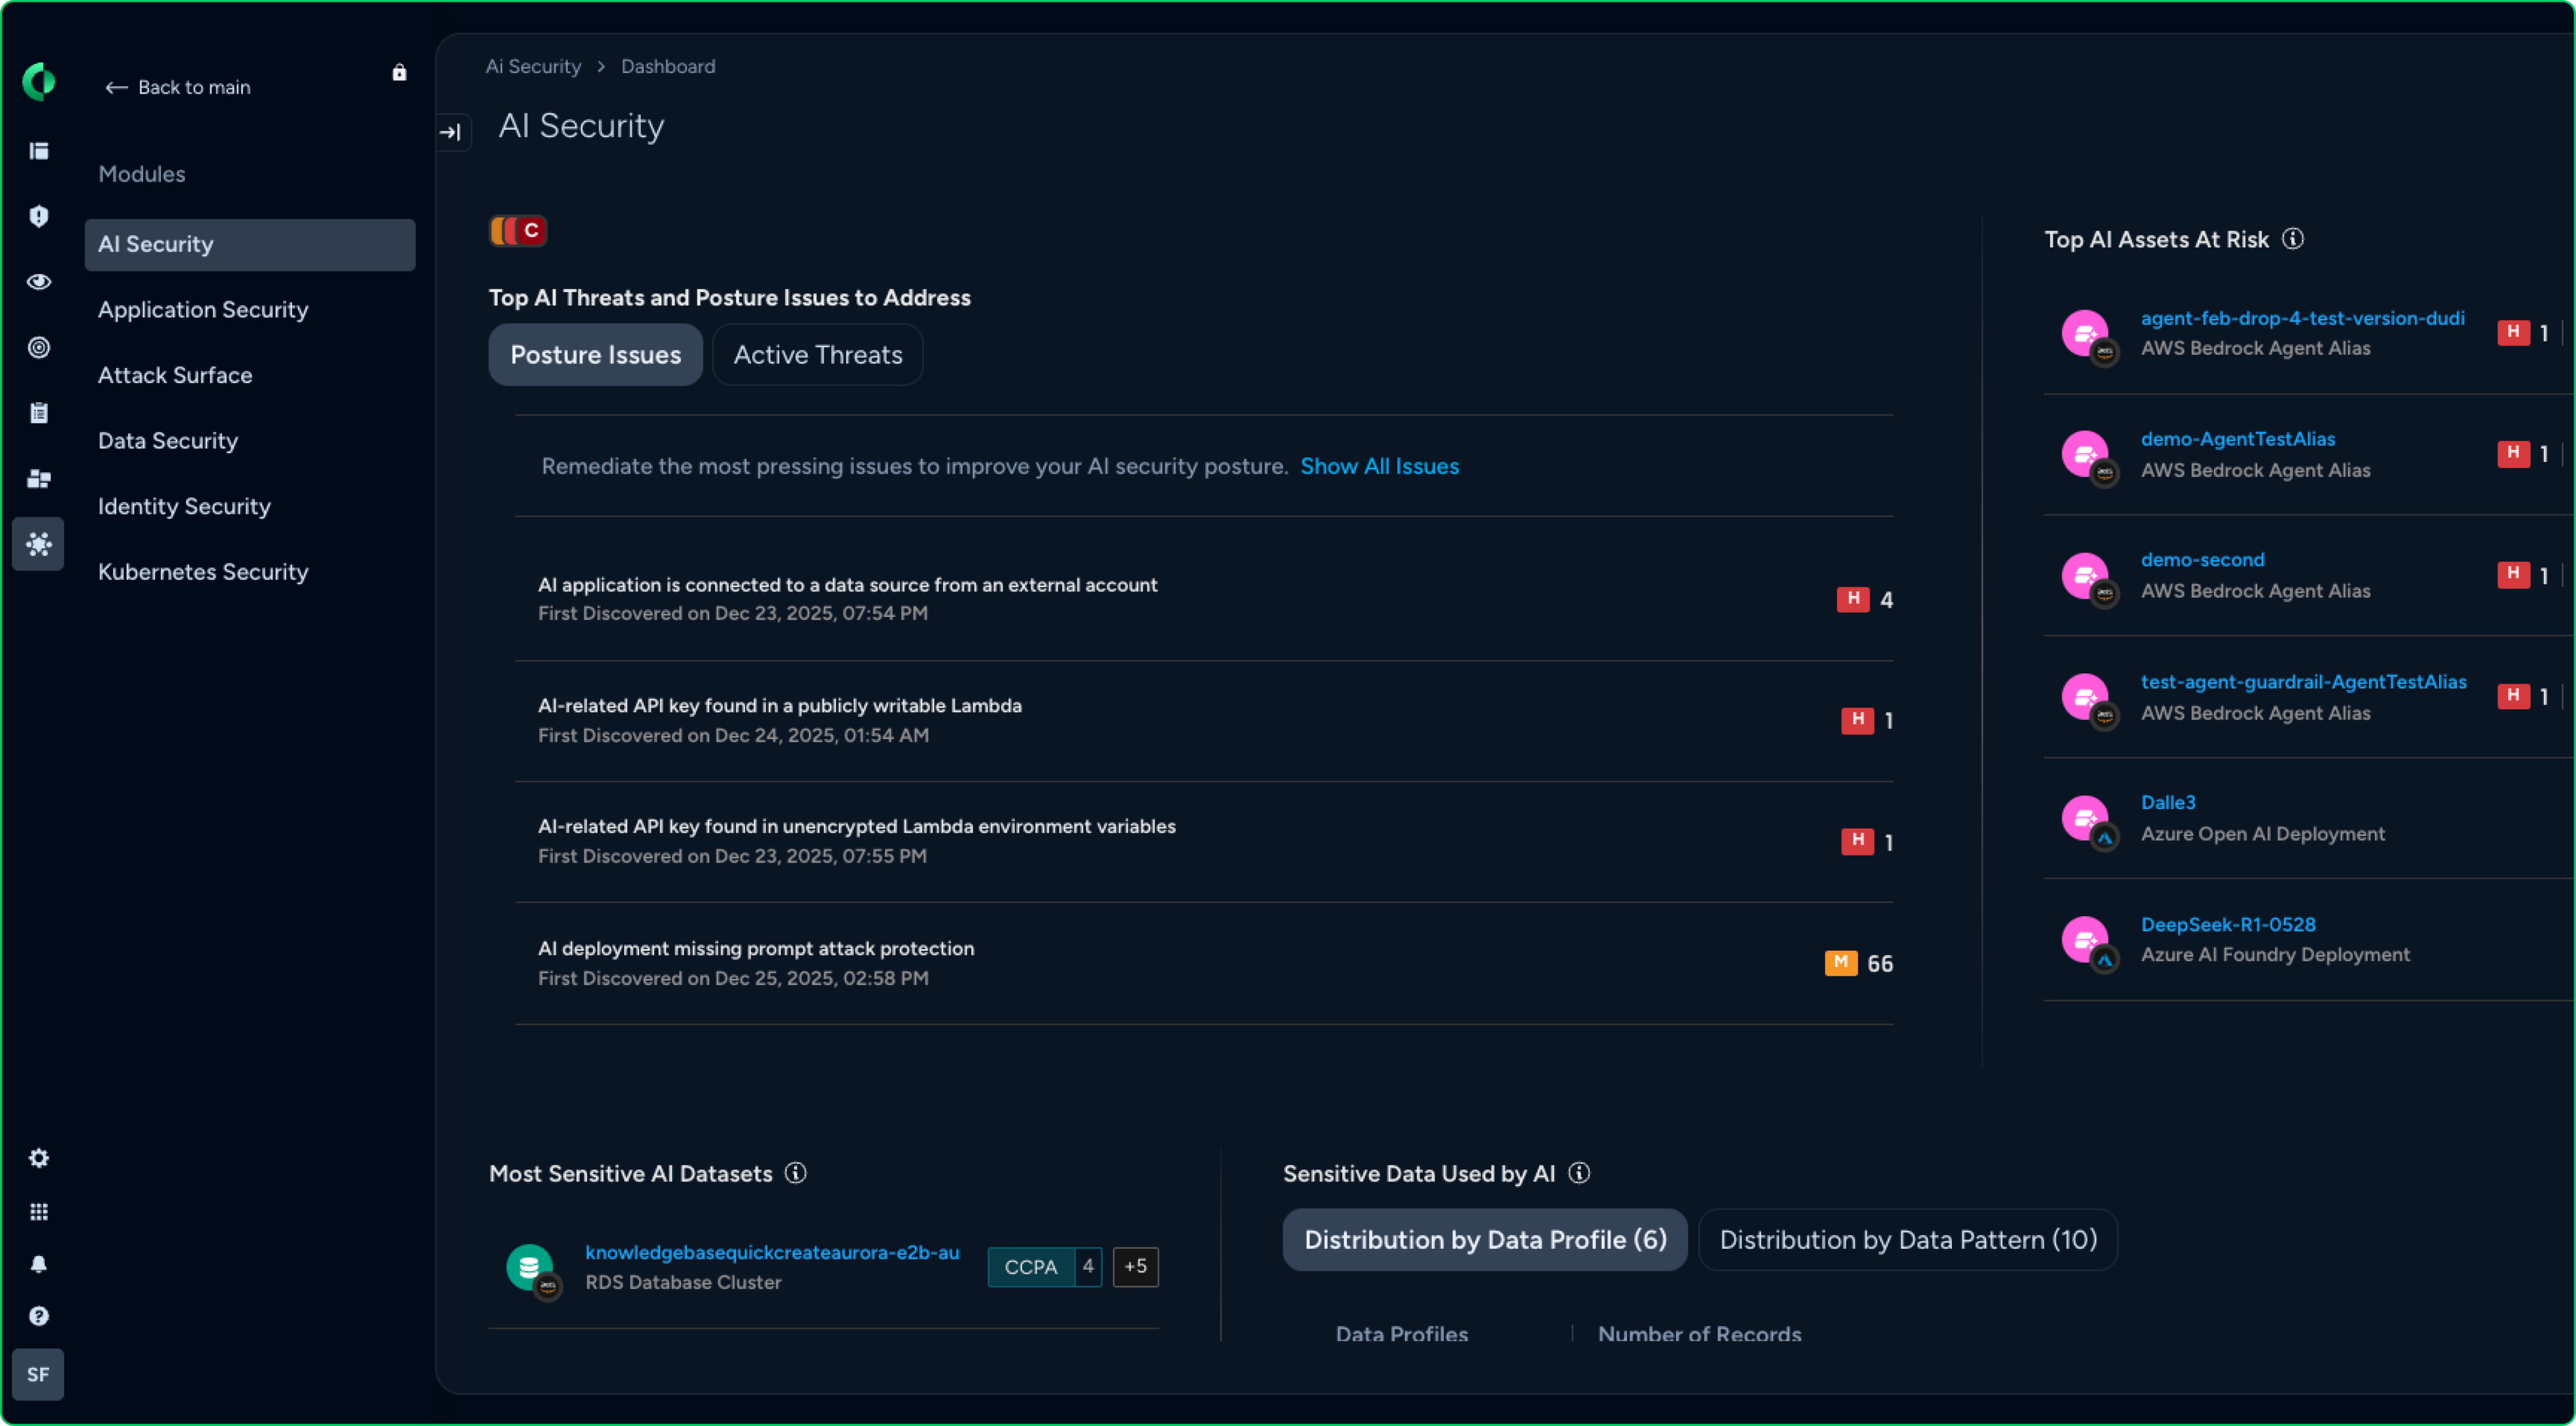
AI攻撃者が標的とするギャップを埋める
データ ポイズニングや未承認のモデルなどのAI特有の脅威を軽減し、NIST-AI-600-1などの最新のAI標準に準拠し、リソース間の依存関係をマッピングしてAIサプライ チェーンを保護します。
AIのデータ セキュリティ
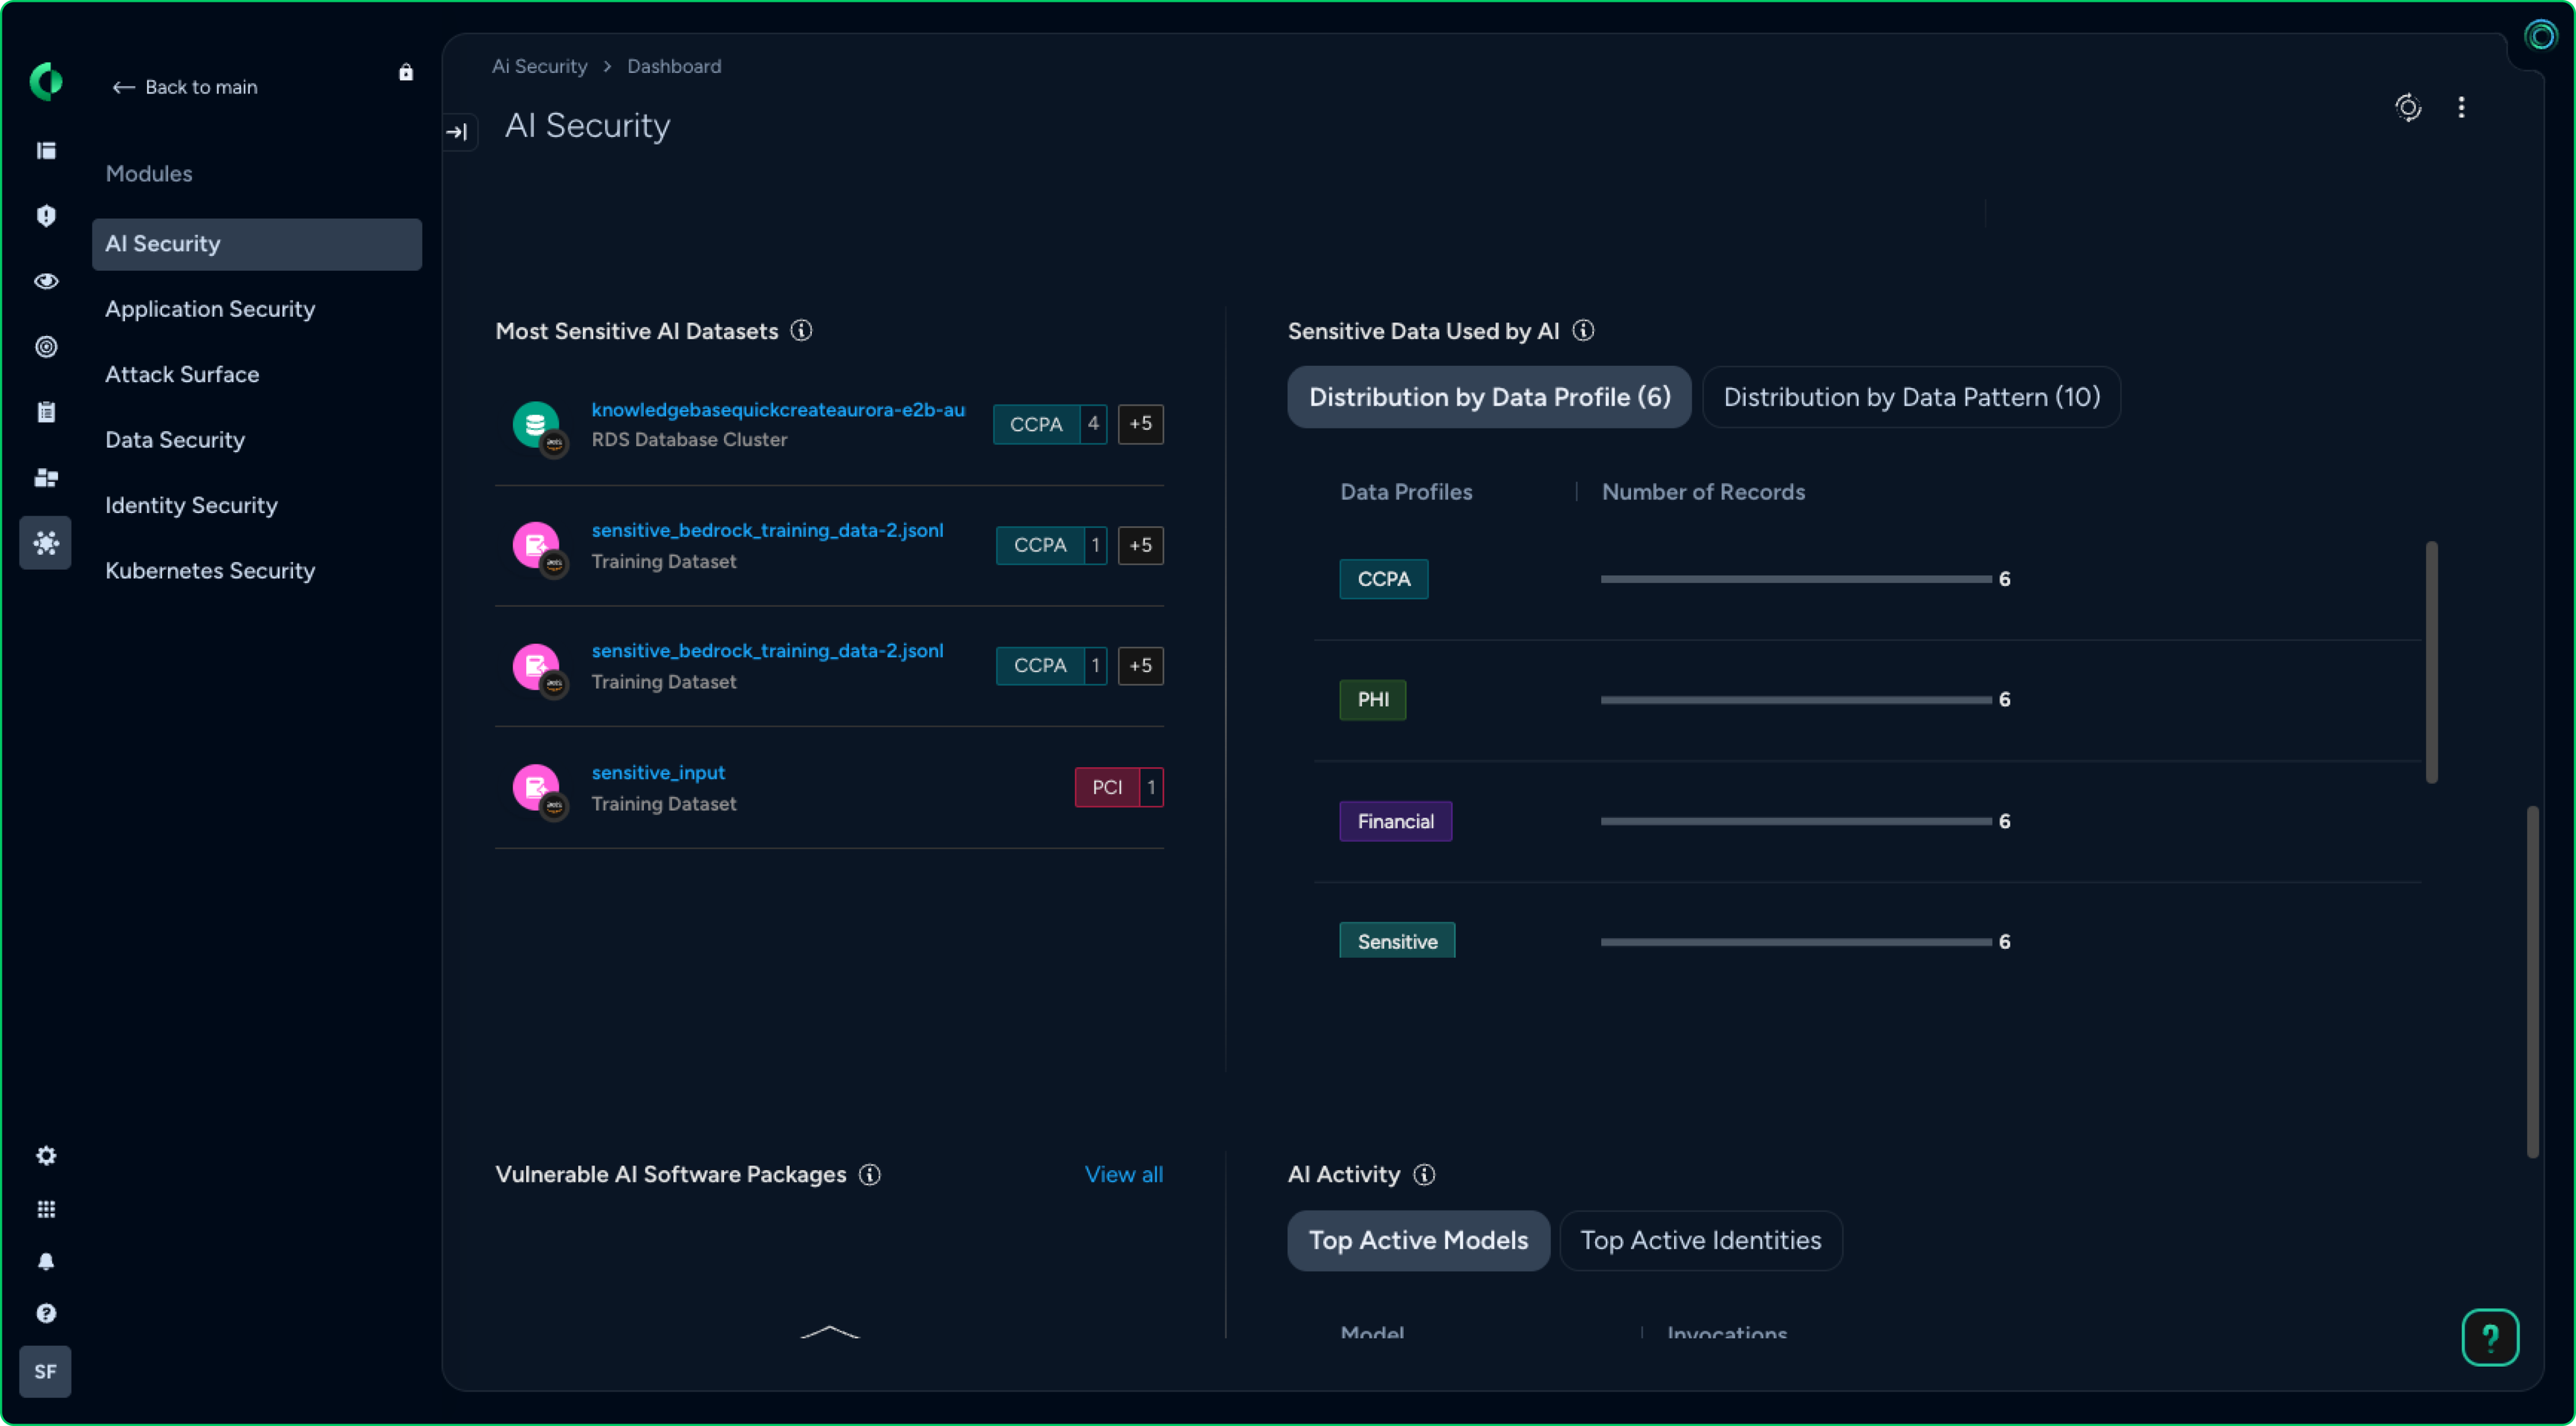
AIを支えるデータを保護する
モデルのトレーニング、埋め込み、検索拡張生成(RAG)に使用される機密データを検出して分類します。機密データを使用してトレーニングされたモデルを含め、データの機密性に基づいてAIリスクに優先順位を付けます。
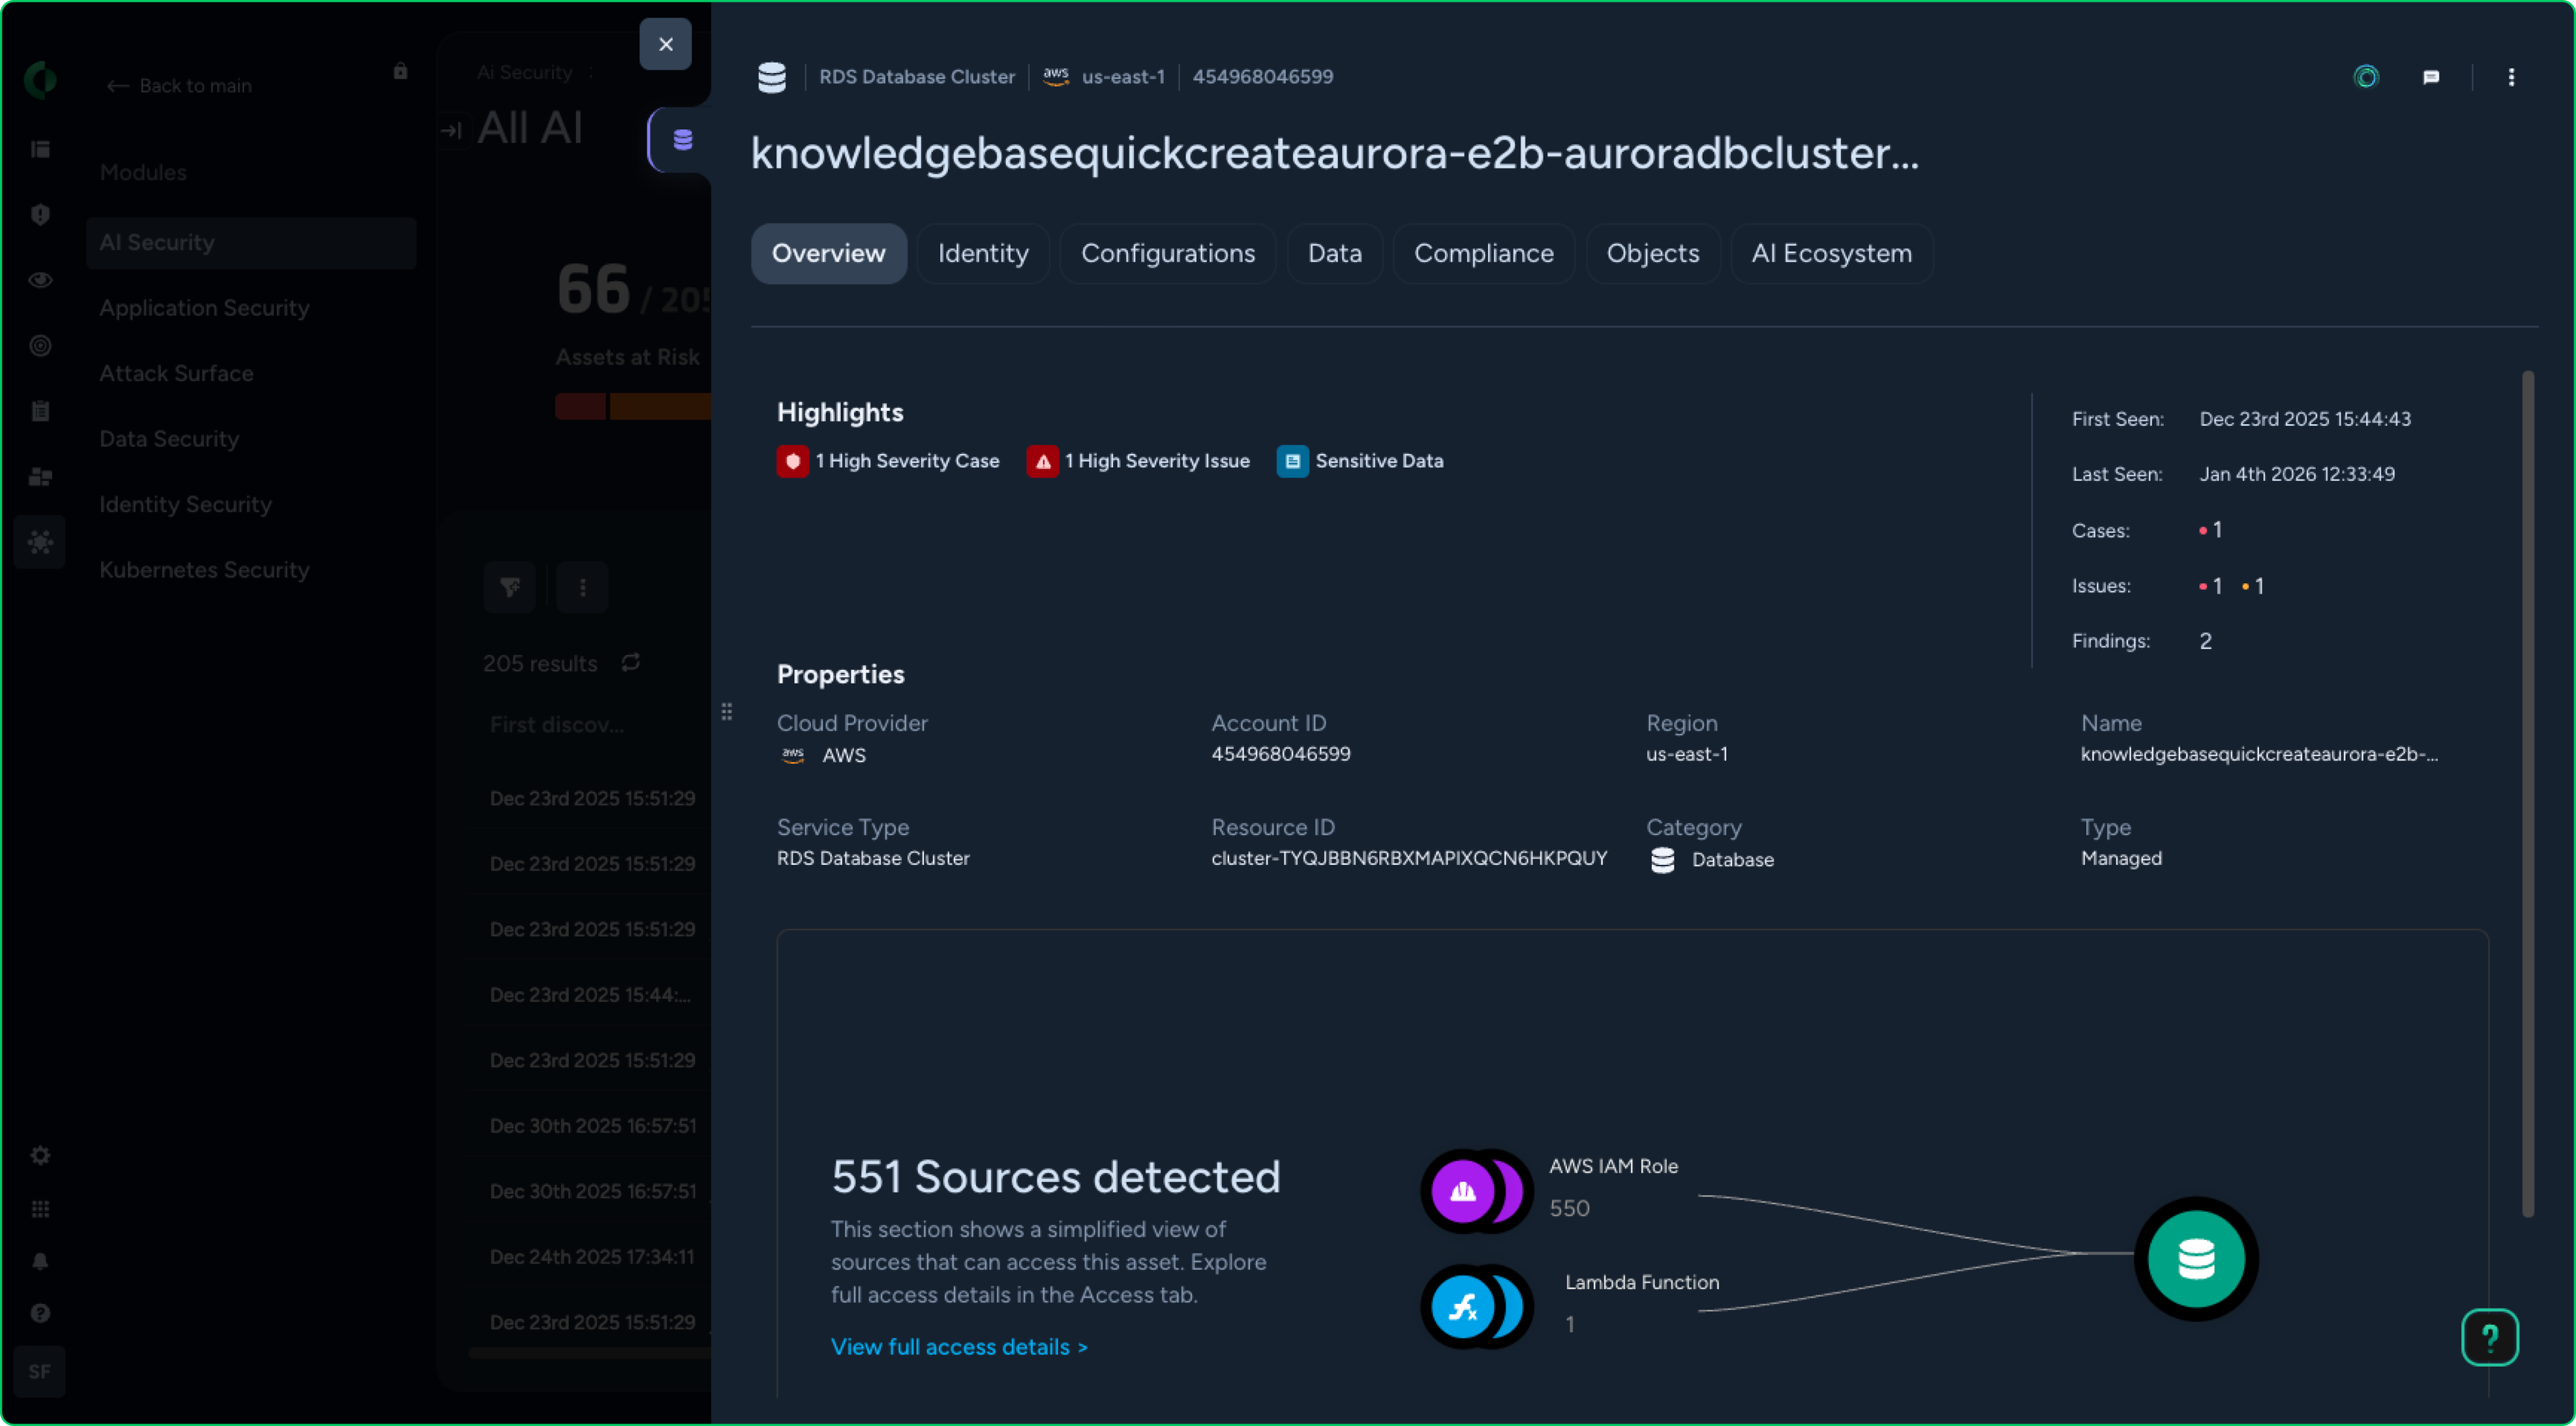
AI攻撃経路のコンテキスト
AIパイプラインをCode-to-Cloudで保護する
クラウドとAIインフラストラクチャ全体を包括的に可視化できます。AIコンポーネントとクラウド リソースの関係を理解することで、攻撃経路とセキュリティ ギャップを特定し、AIセキュリティを全般的なクラウド ネイティブ アプリケーション保護プラットフォーム(CNAPP)戦略に合わせて実施できます。