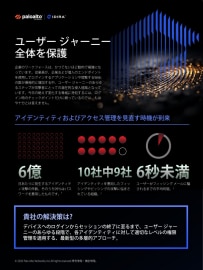
攻撃者が多要素認証(MFA)疲労攻撃やCookieハイジャックを利用して基本的なアイデンティティおよびアクセス管理(IAM)の制御をバイパスする中、セキュリティ リーダーはログイン以降に存在するギャップを調査する必要があります。
エンドポイントでのログイン時、さらにそれ以降もユーザー エクスペリエンスに影響を与えずにワークフォースをセキュリティで保護できます。
詳細については、インフォグラフィックをご覧ください。
豊富な学習資料をご利用ください。データシート、ホワイトペーパー、重大脅威レポート、サイバーセキュリティ トピック、一流の調査アナリストのレポートなどをご覧いただけます。